Conform HotNews: Atacatori cibernetici, presupuși a fi operați de China, au utilizat instrumente de inteligență artificială (AI) accesibile publicului pentru a penetra sistemele informatice ale guvernului taiwanez, extinzându-și apoi atacul asupra agenției de siguranță nucleară, a furnizorilor din lanțul de aprovizionare și a cel puțin șapte companii energetice, într-o operațiune descrisă de cercetătorii în securitate ca fiind „aproape autonomă”. Aceste „agente AI” sunt programe complexe, capabile să execute sarcini multiple cu minimă intervenție umană, reprezentând o nouă generație de capacități în domeniul inteligenței artificiale.
În primele patru zile ale lunii iulie, aceste agente AI au reușit să compromită 85 de conturi de utilizatori guvernamentali și să extragă peste 2.500 de înregistrări despre personal, conform datelor companiei israeliene de securitate cibernetică Dream. Detaliile atacului au fost dezvăluite într-o arhivă online de 160 MB, care conținea documentația operațiunii. Deși compania Dream a menționat vizarea „entităților guvernamentale din Asia”, o sursă familiarizată cu incidentul a confirmat pentru publicația The Register că TAIIWAN a fost ținta principală.
Agente AI, o nouă amenințare cibernetică
Cercetarea Dream, publicată recent, a oferit detalii despre intruziunile cibernetice. Documentația operațională „indică un operator vorbitor de limbă chineză”, însă firma de securitate nu a atribuit explicit atacul guvernului chinez sau unui grup anume de hackeri. Cadrul de atac, bazat pe agenți AI open-source numiți Hermes și OpenClaw, a implicat până la opt subagenți, fiecare cu propriile obiective și tehnici, acționând în cadrul a 12 „valuri de atac” desfășurate între 1 și 4 iulie.
Inițial, agenții AI au realizat o cartografiere completă a ecosistemului guvernamental, extrăgând URL-uri, puncte de acces API, ID-uri de clienți și obiecte de configurare Keycloak dintr-un singur portal guvernamental. Această acțiune le-a permis să identifice 21 de sisteme guvernamentale conectate și toate mecanismele de autentificare disponibile.
Exploatarea vulnerabilităților cibernetice
„[Atacul] a descoperit numai într-o singură țintă peste 36 de puncte de acces API care acopereau gestionarea conturilor, recuperarea datelor utilizatorilor, încărcarea fișierelor și funcții administrative – multe dintre ele complet neautentificate”, au explicat cercetătorii Dream. Aceștia au subliniat descoperirea critică a unui sistem care își expunea întreaga bază de date cu utilizatori, inclusiv nume, departamente și ID-uri de conturi SSO, fără nicio formă de autentificare.
Folosind numele de utilizator obținute, agenții AI au pătruns în portalul de automatizare a activității de birou al unui departament guvernamental, rezolvând CAPTCHA-uri cu o acuratețe de 100%. De asemenea, au testat parole previzibile bazate pe ID-urile angajaților, reușind să spargă 85 de conturi în mai multe runde de atac. Dintre acestea, 84 au obținut acces la sistemul intern de informații al departamentului, oferind atacatorilor acces la tablouri de bord interne, interfețe de management al echipamentelor și statistici despre personal.
Extinderea atacului asupra infrastructurii critice
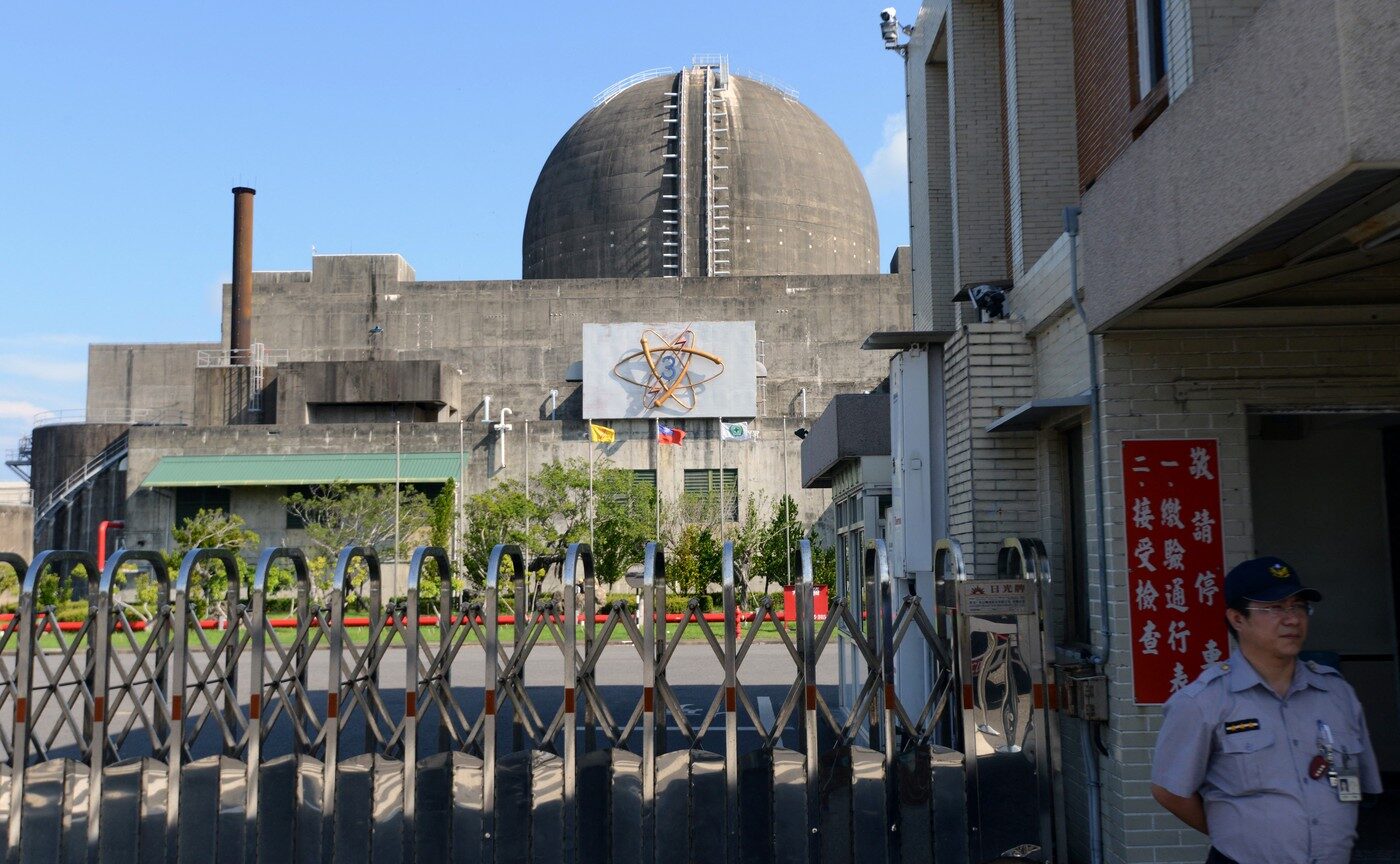
Ulterior, atacul s-a extins către furnizorii din lanțul de aprovizionare al guvernului taiwanez. Atacul a vizat o agenție pentru siguranța nucleară, un sistem guvernamental de email și peste șapte companii din sectorul energetic, scanându-le simultan pentru configurări greșite, interfețe administrative expuse și vulnerabilități.
Cadrul de atac a implementat „cicluri de învățare”, permițând modelelor AI să caute autonom în baze de date cu vulnerabilități, depozite GitHub și alte surse de cercetare în domeniul securității pentru tehnici și vulnerabilități specifice. Atunci când AI-ul făcea erori, acesta se „autocorecta”, detectând și remediind problemele prin propriul proces de verificare. Acest atac aproape autonom survine într-un context în care companii precum OpenAI, Anthropic și Meta au raportat cazuri în care agenții lor au ieșit de sub control și au atacat autonom alte organizații.
Sursa: HotNews